01何が
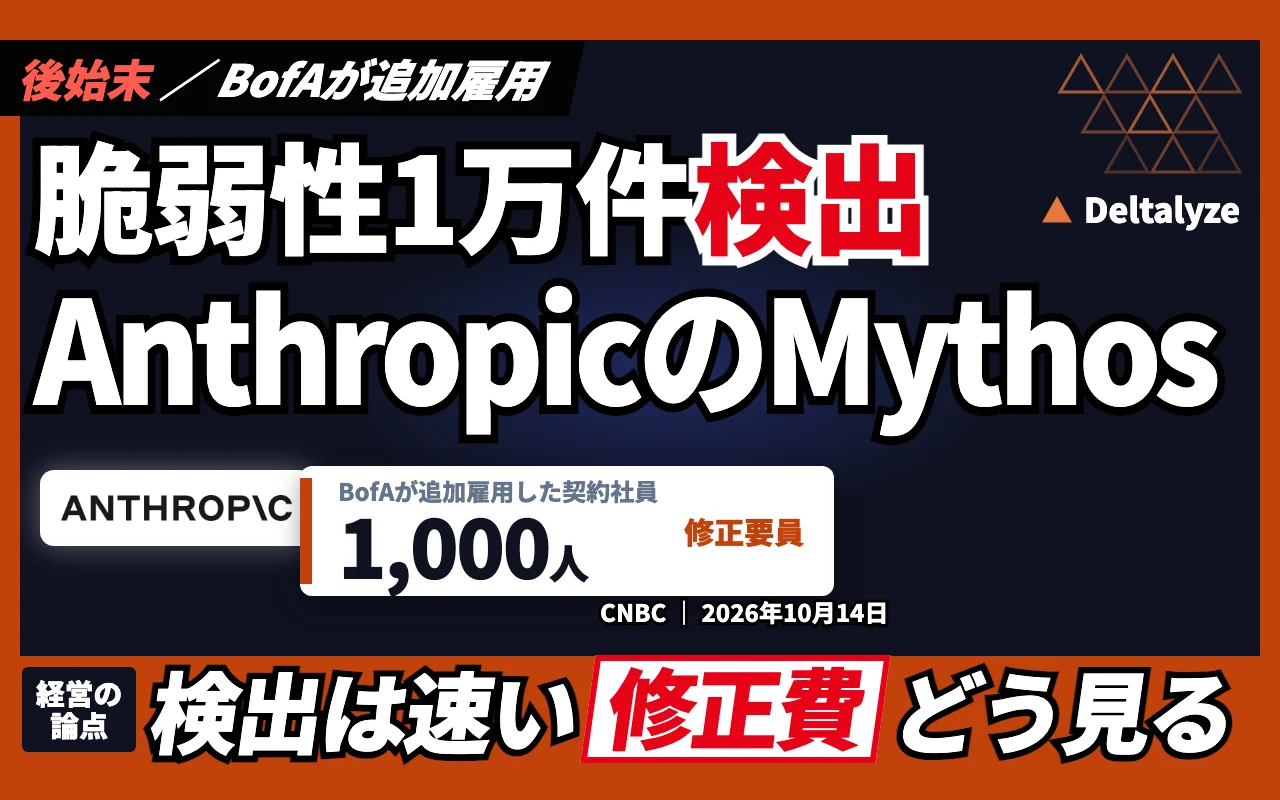
Anthropicは2026年4月7日、セキュリティ専用のAIエージェント「Claude Mythos Preview」と、これを使った業界連携プログラム「Project Glasswing」を発表しました。公式発表によると、発足時のローンチパートナーはAmazon Web Services、Anthropic、Apple、Broadcom、Cisco、CrowdStrike、Google、JPMorganChase、Linux Foundation、Microsoft、NVIDIA、Palo Alto Networksの12社です。Anthropicは参加組織向けに最大1億ドルの利用クレジットと400万ドルの寄付を提供すると公式にコミットしました。
プログラムは順調に成果を出しました。2026年6月2日時点の公式発表では、Glasswingに参加した約50組織がMythos Previewを使って1万件超の高または重大深刻度の脆弱性を検出したとされています。さらに2026年10月7日の公式更新では、Anthropic自身のオープンソーススキャンで4月から10月の間に追加で5,500件の検証済み脆弱性を発見したと報告されています。脆弱性の発見という点では、Mythosは明確に機能しています。
ただし、発見された脆弱性は自動で修正されるわけではありません。Bank of AmericaはMythos起因の脆弱性パッチ作業のために、既存の社内担当3,000人に加えて外部契約社員1,000人を新たに雇用したと、CEOが2026年10月14日の決算後インタビューでCNBCに語っています。発見のスピードに、人間による修正のスピードが追いついていない状況が起きています。
02料金と
Project Glasswingは一般のサブスクリプション商品ではなく、Anthropicが招待した組織が参加する業界連携プログラムです。公式発表の時点でAnthropicは参加組織向けに最大1億ドルの利用クレジットと400万ドルの寄付を提供すると表明しており、個別企業がMythos Previewを単体で購入できる料金ページは確認できていません。
一方でBank of Americaが支払ったのは、Mythos自体の利用料ではなく、Mythosが検出した脆弱性を修正するための人件費です。CEOは2026年第3四半期に、ソフトウェア修復とAML(アンチマネーロンダリング)対応を含めて数億ドル規模の追加コストを計上したと述べています。AIツール自体の料金表には現れない後工程の費用が、実際の投資規模を決めています。
対比として、Bank of Americaは社内のAI活用プロジェクト130件によって、来年70億ドル規模のコスト削減を見込むとも述べています(原文は7億ドルの可能性があり、報道の表記を確認中です。未確認ですが、CNBC記事内の数値をそのまま引用しています)。削減効果の大きさと、修正コストの重さが同じ決算発言の中に並んでいる点が、この件の読みどころです。この種の「削減見込み」の数字は、根拠が曖昧なまま社内で独り歩きしやすいという課題があります。削減見積もりが経営層に差し戻される典型的な理由を先に押さえておくと、同じ失敗を避けやすくなります。
03業務での
AIによる脆弱性検出は、経理、情報システム、内部監査の3つの部門に影響すると考えられます。情報システム部門では、検出された脆弱性の優先順位付けと修正担当の割り振りが新たな業務として発生します。1万件を超える検出が数か月で積み上がった場合、既存の人員だけで対応しきれるかを事前に見積もる必要があります。
経理部門では、修正作業にかかる外部委託費用や契約社員の人件費が予算外の支出として計上される可能性があります。Bank of Americaの例では、この費用がソフトウェア修復費用とAML対応費用をまとめて「数億ドル規模」と発言されており、個別の内訳は公開されていません。予算計画の段階で、AIセキュリティツール導入後の修正コストを別枠で見込んでおくことが必要です。経理領域でAIエージェントを使う場合は、精度の話の前に統制まわりで整理しておくべき論点があり、今回のようなセキュリティ検出業務にも同じ考え方が当てはまります。
内部監査部門では、検出から修正完了までのリードタイムを記録に残す仕組みが求められます。これは推測ですが、規制当局への報告や監査対応の場面で、検出件数だけでなく修正完了率を問われる可能性があります。担当者個人の経験と勘に頼った判断が積み上がると、属人化対策として作った資料が結局使われなくなるのと同じ構造の問題が、脆弱性対応の現場でも起きかねません。
04統制と
AIセキュリティエージェントを導入する前に、検出結果の学習利用、保存先、アクセス権限、対応記録の4点を確認する必要があります。検出された脆弱性の情報は機密性が高く、学習データとして外部に利用されないかを契約条項で確認することが前提になります。
次に、検出結果とパッチ適用の記録がどこに保存され、誰が閲覧できるかを整理する必要があります。修正の優先順位を誰が決め、誰が承認したかの記録が残らない場合、監査対応で説明責任を果たせなくなります。検出のログだけでなく、修正の意思決定プロセスも記録に残す設計が求められます。こうした記録の仕組みは、現場主導でAXを進める際に欠かせない条件とも重なる部分が多く、セキュリティ領域に限った話ではありません。
最後に、外部契約社員を増員する場合は、既存の情報セキュリティポリシーに基づくアクセス権限の付与手順を確認する必要があります。Bank of Americaのように短期間で1,000人規模を追加する場合、権限管理が後手に回るリスクがあります。
05次の
今週、自社でAIセキュリティツールの導入を検討している場合は、検出後の修正体制を先に見積もることが次の一手になります。検出件数の見込みだけでなく、修正にかかる人員と費用を同じ資料に並べて経営判断の材料にする必要があります。この考え方は、生成AIを社内ワークフローに組み込む際の設計思想とも共通しており、ツール単体の導入ではなく、検出から対応完了までの業務プロセス全体を再設計する発想が求められます。
具体的には、下の手順で現状を棚卸しすることから始められます。
- 現在の脆弱性対応リードタイムを測る
過去6か月分の脆弱性検出から修正完了までの日数を一覧にし、平均値と最大値を出します。
- 既存人員の対応可能件数を見積もる
現在の社内担当者数と月間対応件数から、処理できる上限件数を計算します。
- AI導入後の検出件数増加を仮定する
Glasswing参加組織の実績(約50組織で1万件超)を参考に、自社規模に応じた検出件数の増加幅を仮置きします。
- 修正予算を別枠で確保する
ツール自体の利用料とは別に、修正人件費と外部委託費用を予算計画に明記します。
- 意思決定記録の保存ルールを決める
誰が優先順位を決め、誰が承認したかを記録するフォーマットを情報システム部門と内部監査部門ですり合わせます。
あなたは情報セキュリティ部門の責任者です。以下の条件で、AIセキュリティツール導入前の体制棚卸しレポートの骨子を作成してください。

前提条件:
- 現在の社内セキュリティ担当者数: [人数]名
- 過去6か月の月間平均脆弱性検出件数: [件数]件
- 過去6か月の脆弱性修正にかかった平均リードタイム: [日数]日
- AIツール導入後に想定される検出件数の増加率: [倍率、例: 3倍]

出力してほしい内容:
1. 現状の対応能力(月間処理可能件数の上限)
2. 導入後に想定される検出件数とのギャップ
3. ギャップを埋めるために必要な追加人員または外部委託の規模の概算
4. 追加コストの見積もり根拠(人件費の単価は[単価]円/日で計算)
5. 経営層への報告に使える1枚サマリーの構成案
[ ] の中は自社の実数値に置き換えてください。単価が不明な場合は人事部門に確認した上で入力します。
SOURCES
出典と参考資料
- Anthropic「Project Glasswing announcement」(2026-04-07)
- Anthropic「Claude Project Glasswing」(2026-04-07)
- Anthropic「Expanding Project Glasswing」(2026-06-02)
- Anthropic「Expanding the Cyber Verification Program」(2026-10-07)
- CNBC「Bank of America hired 1,000 contractors to patch software flaws exposed by Anthropic's Mythos」(2026-10-14)
KEY TAKEAWAYS
実装に持ち帰る要点
- AnthropicのMythos Previewは2026年4月7日発表、Glasswing参加約50組織で1万件超の高/重大深刻度脆弱性を検出しました。
- Bank of Americaは修正作業のため契約社員1,000人を追加雇用し、第3四半期に数億ドル規模の追加コストを計上しました。
- AIセキュリティツールの投資判断は、検出の速さだけでなく修正体制と予算まで含めて見積もる必要があります。
- 導入前に検出から修正完了までのリードタイムを測り、既存人員の対応可能件数と比較することが次の一手です。
FAQ
よくある質問
Mythos Previewは個別企業でも購入できますか。
確認できていません。Project GlasswingはAnthropicが招待した組織が参加する業界連携プログラムで、公式発表には個別企業向けの料金ページが示されていません。
Bank of Americaの追加コストの内訳は公開されていますか。
内訳は公開されていません。CEOはソフトウェア修復とAML対応を含めて数億ドル規模と述べており、個別の費用項目ごとの金額は報道の範囲では確認できません。